基于ISO27001国际信息安全标准,教你ISO27001条款及ISO27001安全控制技术,培养员工信息安全意识及实践能力
课程概述:
伴随国家新基建战略的推行,物联网、云计算、大数据、人工智能等新一代信息技术的日益成熟,数字化和智能化将给企业带来全新的发展机遇。数字化将决定未来,而信息安全决定数字化成败。数据安全、隐私保护、风控管理将成为未来企业核心建设的基石。企业每一位员工,都应树立并强化安全意识。
本课程模块基于ISO27001国际标准。ISO27001体系自国际标准化组织颁布为国际标准ISO 27001:2005,成为“信息安全管理”之国际通用语言。ISO27001已被全球一万八千多家政府机构和知名企业所采用。其方法是通过“风险评估”、“风险管理”切入企业的信息安全需求,有效降低企业面临的风险。目前最新版是第三版(ISO/IEC27001:2022)。
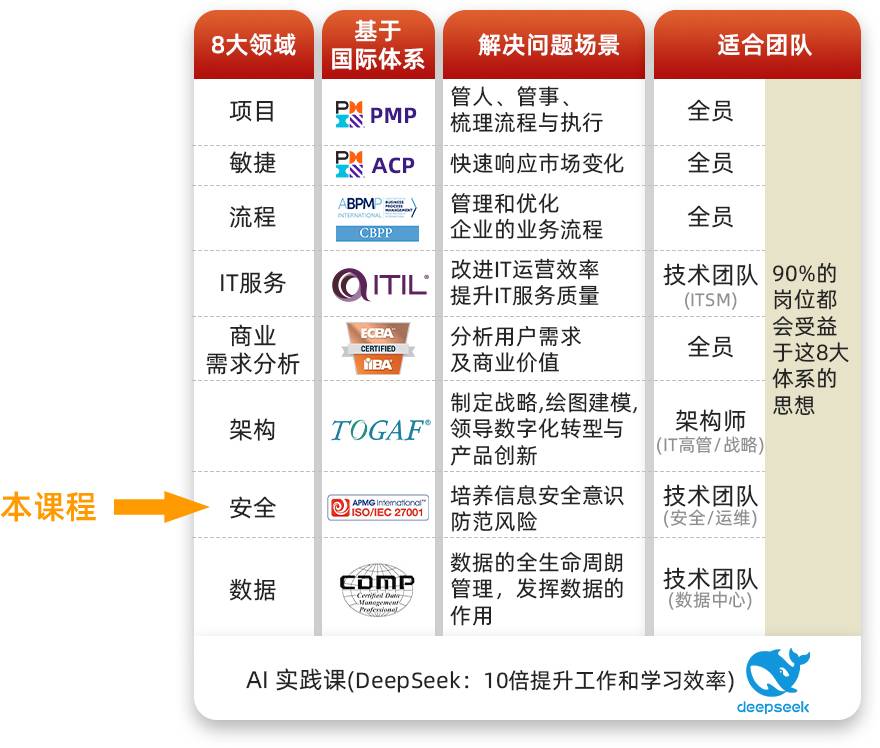
本课程是《企业团队能力跃升课程包》8个模块课程之一。
学习目标:
- 掌握国际标准:理解 ISO27001 标准适应范围、条款逻辑及核心术语,明确组织背景、领导力等关键要素在体系中的作用。
- 学习风险管控:学会信息安全风险评估方法,掌握资产分类、访问控制、密码学等 18 项控制措施的落地逻辑,解决人力、物理环境、供应商等场景的安全管理问题。
- 培养实操能力:熟悉体系文件编写、内部审核、事故响应等流程,能独立推动安全方针制定、运维管控及业务连续性规划,确保体系有效运行。
- 强化合规意识:明确法规要求,掌握绩效评估与改进机制,通过全流程学习提升信息安全管理合规性,助力组织通过认证并提升风险防御能力。
课程内容:
信息安全基础介绍
什么是信息安全?它包含哪些重要范畴? 为什么信息安全在当今数字化时代至关重要? 信息安全面临的常见威胁和风险有哪些? 如何构建基础的信息安全认知框架?
信息安全管理与风险评估
信息安全管理究竟要管什么?管理流程如何设计? 怎样识别组织内潜在的信息安全风险? 风险评估有哪些科学方法?如何量化风险等级? 评估后的风险该如何处置和监控?
ISO27001 标准条款详解
适应范围:ISO27001 适用于哪些类型的组织?怎样界定标准的适用边界?
范性引用:标准引用了哪些重要文件?这些文件对体系建设有何作用?
术语和定义:标准中有哪些关键术语?准确理解它们对实施有何影响?
织的背景:如何分析组织信息安全内外部环境?它对体系建设有何影响?
领导力:管理层在信息安全管理体系中要发挥什么作用?如何体现领导承诺?
计划:信息安全管理体系计划该如何制定?要考虑哪些关键要素?
支持:体系运行需要哪些资源支持?人员能力该如何保障?
运行:体系实际运行过程包含哪些关键环节?怎样确保有效落地?
绩效评估:如何衡量信息安全管理体系的有效性?评估指标如何设定?
改进:发现体系问题后该如何改进?持续优化的路径是什么?
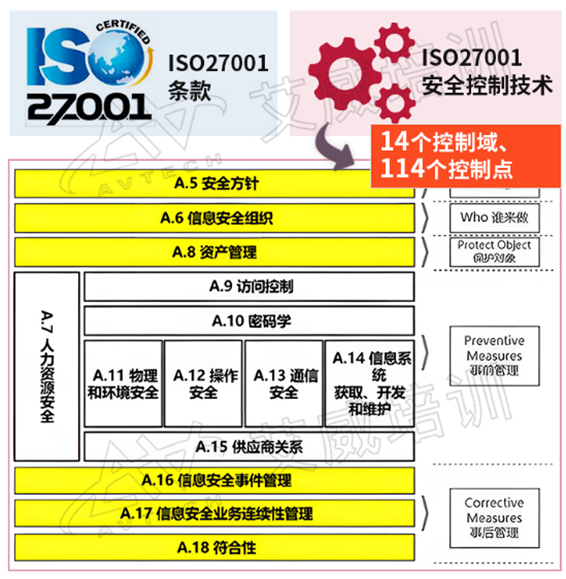
ISO27001 控制详解
A5 安全方针:安全方针该如何制定?怎样确保方针可落地执行?
A6 信息安全组织:信息安全组织架构如何搭建?职责如何划分?
A7 人力资源安全:员工在信息安全中扮演什么角色?如何管理人员风险?
A8 资产管理:哪些资产需要纳入信息安全管理?资产该如何分类保护?
A9 访问控制:如何设置合理的访问权限?怎样防止权限滥用?
A10 密码学:密码技术在信息安全中有哪些应用?如何保障加密有效性?
A11 物理和环境安全:物理场所存在哪些信息安全隐患?如何防范?
A12 安全运维:日常运维中有哪些关键安全控制点?怎样保障运维安全?
A13 通讯安全:数据传输过程如何防泄露?通讯协议怎样保障安全?
A14 系统采购、开发和维护:系统全生命周期存在哪些安全风险?如何管控?
A15 供应商安全:供应商合作会带来哪些信息安全问题?怎样管理供应商风险?
A16 信息安全事故管理:发生安全事故该如何处置?怎样避免事故扩大?
A17 业务连续性相关的信息安全部分:如何保障业务中断时信息安全?恢复计划如何制定?
A18 合规:组织需要遵守哪些信息安全法规?如何确保体系合规运行?
授课教师